

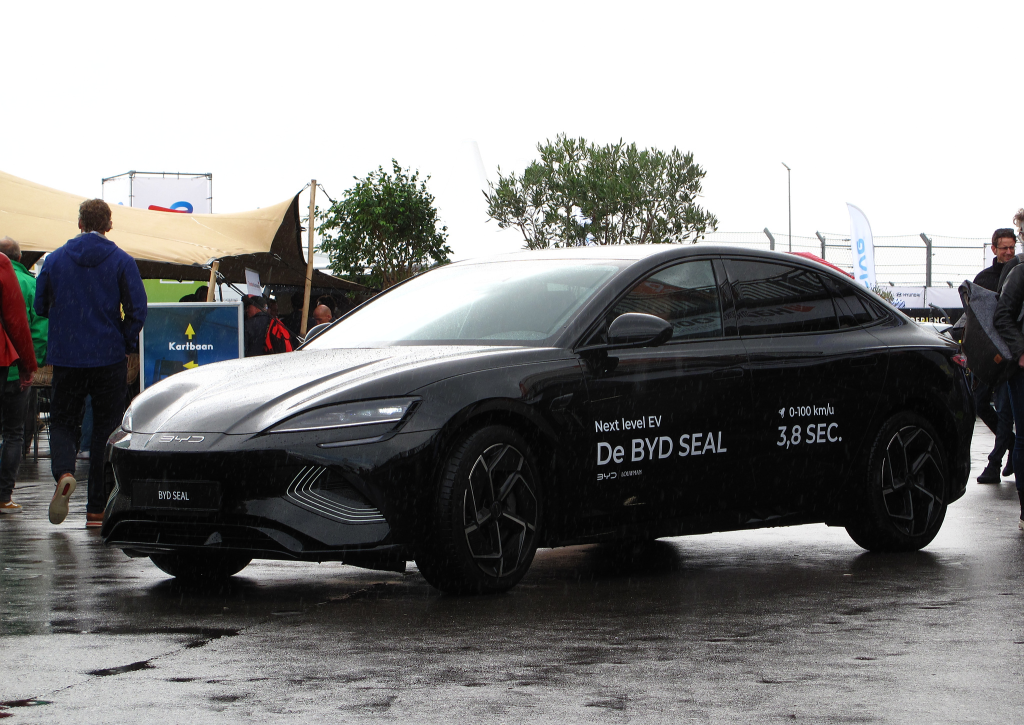
¿Un auto chino, super espía? El tema se plantea en primer lugar siguiendo el enfoque de un eurodiputado de BYD el 4 de noviembre. Cámaras, geolocalización y software realmente recopilan información confidencial. Pero una capacidad técnica, un defecto y una operación de inteligencia no son iguales. Los casos noruegos, los textos chinos y las decisiones occidentales plantean un grave riesgo, sin establecer que cualquier automóvil chino transmite sus observaciones a Beijing.
El coche conectado cambió la naturaleza del debate del coche. Al precio, la autonomía y la seguridad vial añaden ahora una pregunta: ¿quién puede ver lo que registra? Esta pregunta se refiere a los conductores. También implica ejércitos, administraciones y operadores de infraestructura crítica.
China ocupa un lugar especial en esta discusión. Sus fabricantes están ampliando sus ventas internacionales, mientras que su legislación requiere cooperación con los servicios de inteligencia. Las autoridades occidentales temen que el acceso industrial o comercial se convierta en un instrumento de vigilancia. Para medir esta amenaza, sin embargo, es necesario examinar vehículos, software y acceso real, en lugar de deducir una operación de espionaje de un logotipo.
Coche chino: una alerta política, no un veredicto
On 4 November 2026, fourteen MEPs asked the European Commission to assess the potential threat posed by BYD cars. Según una agencia de noticias, quieren una revisión por la Agencia Europea de Seguridad Cibernética y consideran restricciones a la contratación pública. El diputado francés François Kalfon toma esta iniciativa.
Esto sigue la prohibición del acceso de BYD en la base aérea estadounidense en Kadena, Japón, a finales de octubre. Funcionarios militares estadounidenses alegan un riesgo de seguridad que consideran inaceptable. Los elementos técnicos detallados que justifican esta evaluación no se han hecho públicos en los documentos examinados para este artículo.
Una base militar puede aplicar precauciones antes de que se demuestre un incidente. Por lo tanto, esta decisión no constituye una constatación judicial del espionaje ni una prohibición general de los vehículos chinos en Europa. Asimismo, pedir una evaluación en Bruselas no significa que ya haya concluido.
BYD desafía el riesgo de acceso desde China a los datos de sus clientes europeos. El fabricante afirma que su filial europea no los pone a disposición de sus entidades o terceros chinos. Esa posición debe incluirse en el debate, junto con las solicitudes de control.
¿Qué sensores pueden decir realmente
Un automóvil moderno produce varias familias de datos. Las computadoras miden velocidad, frenado, carga de batería o defectos técnicos. El sistema de navegación procesa una posición. Las cámaras observan el camino y, en algunos modelos, la atención del conductor. Un asistente de voz trata de órdenes. Un teléfono asociado puede traer contactos y destinos.
No todos estos equipos existen en cada vehículo. Su funcionamiento depende del modelo, mercado, opciones y versión de software. Un lidar mide distancias; su presencia no muestra enviar un mapa a un servidor. Una cámara de ayuda de estacionamiento puede procesar una imagen en memoria, luego borrar, sin hacer un archivo de vídeo.
Sin embargo, la localización es particularmente reveladora. Una sucesión de viajes puede revelar un hogar, un lugar de trabajo y hábitos. Cruzado con horarios, puede informar sobre la actividad de un sitio. La sensibilidad proviene tanto de la repetición y reconciliación de la información como de una imagen espectacular.
Un ejemplo concreto de telemetría se puede encontrar en el aviso de la Ley europea de datos de BYD. Incluye velocidad, kilometraje, presión de neumáticos y condición de batería. Algunas categorías se pueden recoger y enviar a servidores cada treinta o sesenta segundos, dependiendo de la función y configuración.
El mismo documento describe los registros de actualización y el diagnóstico. Él anuncia el almacenamiento en Google Cloud en un centro de datos en París. Estas indicaciones documentan flujos industriales. No solos demuestran captura o transferencia clandestina a China.
Colección, Leakage, Piratería e Inteligencia: cuatro situaciones
La colección comercial es el primer nivel. Un fabricante opera datos para un servicio, diagnóstico o mejora de un producto. Debe ser capaz de explicar su utilidad, vida útil y receptores. La colección excesiva puede dañar la privacidad sin ser parte de una operación estatal.
Una fuga es otro problema. Los archivos normalmente reservados son accesibles por error o debido a la insuficiente protección. La piratería implica acceso no autorizado a una cuenta, servidor o sistema integrado. El fabricante puede ser la víctima, en lugar del organizador.
El espionaje todavía requiere una demostración diferente: ¿quién ha obtenido qué información, por qué medios y para qué destinatario? La presencia de sensores no responde a estas preguntas. Las pruebas pueden basarse en transmisiones observadas, acceso documentado o una investigación de los hechos. Ninguno de estos elementos puede ser reemplazado por la única nacionalidad de una empresa.
En Noruega, las imágenes grabadas y el riesgo de parar
Los episodios noruegos ilustran estas diferencias. En septiembre de 2026, vehículos alquilados para ejercicio militar Hovedstad grabaron imágenes. Los militares descubrieron estas grabaciones. El Ministro de Defensa de Noruega confirmó el episodio en una respuesta parlamentaria del 16 de octubre e indicó que se habían borrado los datos.
Según la prensa noruega, al menos dos de los vehículos eran Deepal, una marca del grupo Changan. Por lo tanto, este episodio no debe atribuirse a BYD. La información pública establecerá un registro en vehículos. No demuestran que las imágenes fueron transmitidas a los servicios chinos. Consolidar las dos declaraciones transformaría un incidente de seguridad en una asignación sin establecer.
Otro caso se refiere a autobuses. El 28 de octubre de 2025, el operador de transporte Ruter presentó pruebas sobre un nuevo Yutong chino y un antiguo VDL holandés. En Yutong, el acceso digital a las actualizaciones y diagnósticos incluía la gestión de baterías y energía.
Ruter concluyó que el vehículo podría, en teoría, ser detenido o dejado inutilizable por este acceso. El operador no anunció que descubrió un ataque chino o publicó la demostración de una parada maliciosa en circulación. Sus pruebas también indicaron que las cámaras no estaban conectadas a Internet y no transmitían imágenes ni vídeos.
Estos resultados no pueden extenderse a todos los coches chinos o incluso a todas las versiones de un autobús. In May 2026, the British Government indicated that updates of the Yutongs concerned in the United Kingdom should be carried out in a workshop. Por lo tanto, el mercado de destino y la configuración técnica cambian la evaluación del riesgo.
Why Remote Updates Concern
Las actualizaciones remotas pueden corregir una vulnerabilidad sin recordar cada coche en el garaje. Pueden mejorar la seguridad. Pero también crean una cadena de confianza: el vehículo debe reconocer el software autorizado, comprobar su integridad y evitar que un actor no autorizado tome el control de él.
El peligro depende de las funciones accesibles. Cambiar la interfaz multimedia no es equivalente a actuar en frenado. Una aplicación para abrir las puertas no necesariamente permite el acceso a calculadoras de conducción. La partición entre estos sistemas, los derechos de los técnicos y la protección de los servidores son más importantes que la existencia de una conexión a Internet.
El control del fabricante también debe distinguirse de su desviación. Preacondicionar una batería o iniciar un diagnóstico es una función normal. Utilizar sin permiso, o distribuir software comprometido a una flota, es otro escenario. La posibilidad debe ser probada y documentada antes de ser presentada como una capacidad adquirida.
El marco de China tiene una preocupación específica
La Ley Nacional de Inteligencia de China 2017 explica algunas de las preocupaciones occidentales. Article 7 requires organisations and citizens to support, assist and cooperate with intelligence under legal conditions. Article 14 allows the services to request the necessary assistance from the organisations and persons concerned.
The Chinese Cyber Security La ley también presta asistencia técnica a las autoridades nacionales de seguridad e investigación penal. Esta disposición se incluye ahora en el artículo 30 de la versión que entró en vigor el 1 de enero de 2026. Por consiguiente, las referencias al antiguo artículo 28 deben verse en su contexto.
Estas obligaciones contribuyen al riesgo de coacción del Estado. No prueban que una aplicación ha apuntado a un fabricante específico o que una filial europea tiene acceso a ella. El análisis debe examinar la gobernanza del grupo, el personal autorizado, los proveedores y los recursos disponibles.
China también impone sus propias restricciones al procesamiento de datos de automóviles en su territorio. Las disposiciones que entraron en vigor en octubre de 2021 regulan los datos personales y los datos importantes. Alentan el tratamiento en el vehículo y someten ciertas transferencias fuera del país a una evaluación de seguridad. Este sistema no ordena la repatriación de todos los datos de automóviles exportados.
Los estándares chinos sobre ciberseguridad automotriz y actualizaciones también comenzaron a aplicarse el 1 de enero de 2026. Por consiguiente, Beijing considera que los datos sobre las carreteras son una cuestión de seguridad y soberanía. La presencia de estas protecciones no elimina las preguntas sobre los poderes de acceso del Estado.
Las garantías deben ser verificables
BYD afirma que las imágenes de sus cámaras internas y externas se procesan localmente. Su presentación europea afirma que la cámara panorámica no almacena imágenes capturadas. También menciona un caché físico para la cámara de vigilancia de un conductor, refiriéndose a las características de cada modelo.
Estas declaraciones son útiles, pero no reemplazan una auditoría independiente. Lo que realmente sale del vehículo, qué cuentas pueden ver la información, y qué operaciones siguen siendo posibles después de una actualización. El control sobre una versión de software no garantiza automáticamente las siguientes versiones.
La ubicación europea de un servidor es una información importante, no una respuesta completa. El acceso remoto de otro país sigue siendo técnicamente separado de la ubicación de los registros. Por el contrario, la pertenencia a un grupo chino no demuestra la existencia de ese acceso. Estas suposiciones pueden separarse mediante registros de actividad y controles de potenciación.
Washington apunta software y cadena industrial
Los Estados Unidos han elegido un enfoque preventivo. La regla federal finalizada en enero de 2025 se aplica a ciertos programas de conectividad o conducción automatizados, así como a equipos de comunicaciones. Se refiere a los vínculos con personas bajo la propiedad, control, jurisdicción o dirección de China o Rusia.
Las principales prohibiciones de software se aplican desde la cosecha 2027. Los equipos de conectividad se aplican a la cosecha de 2030, o 1 de enero de 2029 para equipos antiguos no asociados. La añada de un vehículo no siempre se confunde con su año calendario de marketing.
El texto también contiene restricciones a la venta de vehículos conectados por los propios fabricantes vinculados a estos dos países. Su perímetro inicial cubre vehículos de menos de 10 001 libras, o alrededor de 4.5 toneladas. No constituye una prohibición indistinta de ninguna moneda china en ningún automóvil.
Esta política trata a la dependencia como un riesgo de seguridad nacional antes de una transacción demostrada. It should not be presented as the conclusion of an investigation establishing that each vehicle targeted spied on its owner.
Europa tiene reglas pero debe controlar el acceso
El RGPD se aplica al tratamiento de datos personales dentro de su alcance, independientemente de la nacionalidad del fabricante. Requiere un propósito definido, una base jurídica, una colección limitada y una seguridad adecuada. Las transferencias a terceros países deben cumplir las garantías previstas en el Reglamento.
Las autoridades europeas establecieron directrices para vehículos conectados tan pronto como 2021. En Francia, el CNIL publicó una recomendación actualizada sobre datos de ubicación el 30 de junio de 2026. En particular, recuerda el requisito de consentimiento para su utilización, salvo cuando sea necesario para un servicio específicamente solicitado, conforme a las normas de ePrivacia.
La pregunta se complica cuando un coche cambia de conductor. Un vehículo de alquiler o familiar puede registrar el viaje de varias personas. La información, los perfiles de usuario y el ejercicio de los derechos deben tener esto en cuenta. El consentimiento del propietario no resuelve todas las situaciones.
Otro aspecto se refiere a la certificación. Los reglamentos internacionales R155 y R156 regulan la gestión de la ciberseguridad y las actualizaciones de software respectivamente. La Unión Europea los ha incorporado a sus requisitos para las categorías correspondientes. Organizan la gestión del riesgo durante la vida del vehículo; no certifican la imposibilidad absoluta de una intrusión.
Tampoco Europa ha ignorado la dependencia industrial. El 13 de febrero de 2026, los Estados Miembros, la Comisión y ENISA presentaron una evaluación del riesgo de vehículos conectados y automatizados. Acompaña una caja de herramientas no vinculantes en la seguridad de las cadenas de suministro digitales. Esta labor es distinta de la reciente solicitud de evaluación de BYD.
Las autoridades también tienen procedimientos para supervisar el mercado de automóviles. En caso de riesgo o incumplimiento, pueden imponer correcciones, restricciones o recordatorios. Su eficacia depende de la capacidad de controlar los sistemas y luego rastrear sus desarrollos de software.
La protección de datos, la seguridad informática y la defensa nacional responden así a diferentes preguntas. Un vehículo puede cumplir con un procedimiento de aprobación y permanecer excluido de un sitio sensible. A su vez, la prohibición local no demuestra una violación del RGPD.
GM, Volkswagen y Kia: el riesgo supera a China
Los casos de otros grupos impiden que el problema se reduzca a un origen nacional. El 30 de octubre de 2026, el Fiscal General de Carolina del Norte anunció un acuerdo de $220 millones con General Motors. Se resuelven cargos de recogida no autorizada y reventa de datos de conducción y ubicación a través de OnStar Smart Driver.
En particular, las autoridades estadounidenses acusaron al MM de registros y transmisiones insuficientemente transparentes a intermediarios. Los datos podrían ser utilizados por los aseguradores. El acuerdo requiere un consentimiento explícito y medidas de protección. Este es un arreglo de cargos, no un caso espía chino.
La Comisión Federal de Comercio ya había finalizado una orden contra el MM y OnStar el 14 de enero de 2026. Prohibió durante cinco años ciertas transmisiones de datos sobre localización y comportamiento a los organismos de información de los consumidores. Otras obligaciones de transparencia y control abarcan 20 años.
En diciembre de 2024, los investigadores también presentaron la exposición de datos para aproximadamente 800.000 vehículos eléctricos Volkswagen. La información de viaje y la información de contacto de los propietarios de viviendas eran accesibles sin protección adecuada. El fracaso implicaba a Cariad, su subsidiaria de software. The group indicated that it had corrected the problem and had not found abuse by third parties.
En el mismo año, los investigadores documentaron una vulnerabilidad de los servicios de Kia permitiendo controles remotos de los vehículos compatibles. They reported the flaw and then announced its correction before the publication of their demonstration. En su informe se afirma que Kia no había encontrado ninguna explotación malintencionada.
Estos archivos muestran tres problemas diferentes: el uso comercial en disputa de datos, su exposición accidental y la posible desviación de funciones conectadas. Ellos justifican cheques exigentes para todos los fabricantes. No borran las cuestiones particulares planteadas por las leyes y las relaciones de poder entre los Estados.
Qué puede preguntar un comprador o gerente de flota
Un comprador puede comprobar las funciones efectivamente habilitadas, los permisos de aplicación y cómo eliminar antes de una reventa. Puede preguntar qué datos se almacenan, dónde y por cuánto tiempo. Desactivar una función opcional puede reducir la colección, pero también eliminar un servicio útil. No se deben pasar por alto las actualizaciones de seguridad.
Para una administración o operador sensible, la verificación debe ir más lejos. El contrato puede requerir cartografía de flujo, auditorías independientes y control de acceso de los proveedores. Los procedimientos deben incluir cambios de conductor, restitución de alquiler y manejo de incidentes.
Las solicitudes formuladas por los eurodiputados en noviembre se refieren precisamente a esta transición de la declaración al control. La etapa esperada sigue siendo una evaluación documentada del acceso, el software y los usos de infraestructuras casi sensibles. Determinará qué restricciones son necesarias, para qué vehículos y en qué situaciones.

Comentarios